
보안
정보보안과 기술 부채
추석 연휴 기간 동안 미국에서 발생한 아름다운 버그 바운티 사례 하나. Karan Saini란 보안 연구원이 미국 5대 통신사 중 하나인 T-Mobile 웹사이트의 보안 취약점을 신고해서 1,000달러의 보상금을 받았다고. * BUG ON T-MOBILE WEBSITE ALLOWED HACKERS TO ACCESS ACCOUNT INFO 재미있는 건 해당 사례가 미디어를 통해 알려진 후, 익명의
 Pop your eXperience. Share It.
데이터 분석 관점의 로그 분석 분야에 관심 많습니다.
보안
추석 연휴 기간 동안 미국에서 발생한 아름다운 버그 바운티 사례 하나. Karan Saini란 보안 연구원이 미국 5대 통신사 중 하나인 T-Mobile 웹사이트의 보안 취약점을 신고해서 1,000달러의 보상금을 받았다고. * BUG ON T-MOBILE WEBSITE ALLOWED HACKERS TO ACCESS ACCOUNT INFO 재미있는 건 해당 사례가 미디어를 통해 알려진 후, 익명의

엘라스틱서치에서 원본 데이터를 추출해보자. 그런데 원본 추출 관련 메뉴가 안 보이네? 이리저리 찾아보다 포기(..) 엘라스틱서치는 집계된 데이터의 추출만을 지원하는 듯 하다. 결국 구글신께 문의. 요즘 구글신은 한국말도 잘해서 너무 좋다. 다음은 원본 추출을 위한 Logstash 설정. input { elasticsearch { hosts => "localhost:9200" index => "logstash-weblog"

다음은 윈도우 웹로그 수집 및 정리를 위한 Logstash 설정. input { file { path => "d:/ex.log" type => "weblog" start_position => "beginning" #sincedb_path => "/dev/null" codec => plain { charset => "CP949" } } } filter { # '#'으로 시작하는, 로그
빅데이터
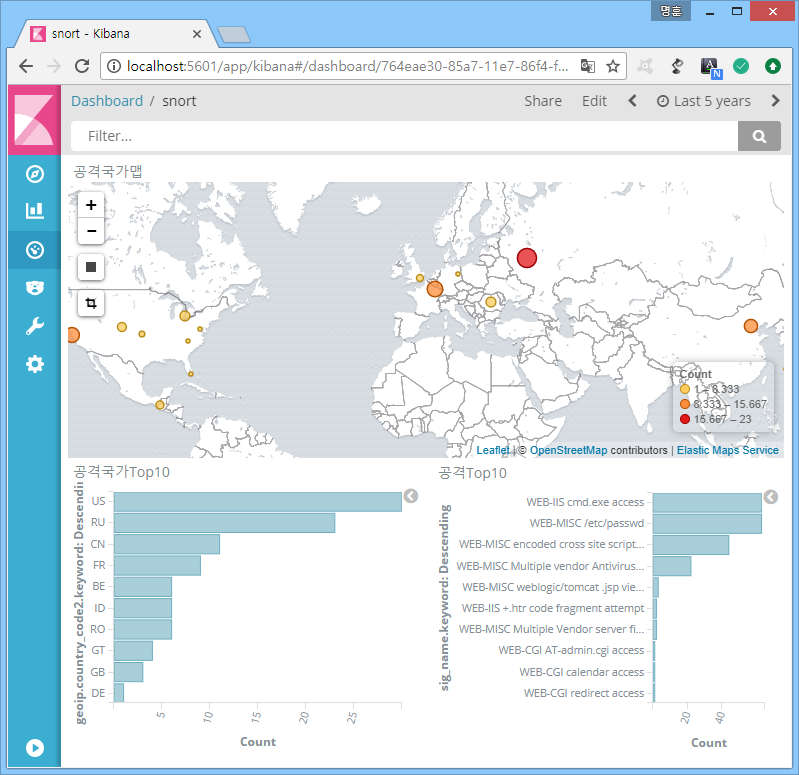
전에 빅데이터가 네트워크 보안 분야에는 별로 도움이 안 된다는 얘기를 했었는데, 그 이유를 알아보자. 다음은 엘라스틱서치로 구현한 Snort 로그 대시보드. 전세계에서 다양한 공격(?)이 시도되고 있음을 보여준다. 뭔가 있어 보이고, 보안이 통합 관리되는 듯한 느낌은 덤. 그런데 그 느낌을 과연 믿어도 되는 걸까? 사실 해당 로그가 전부 진짜 공격이라면 이런
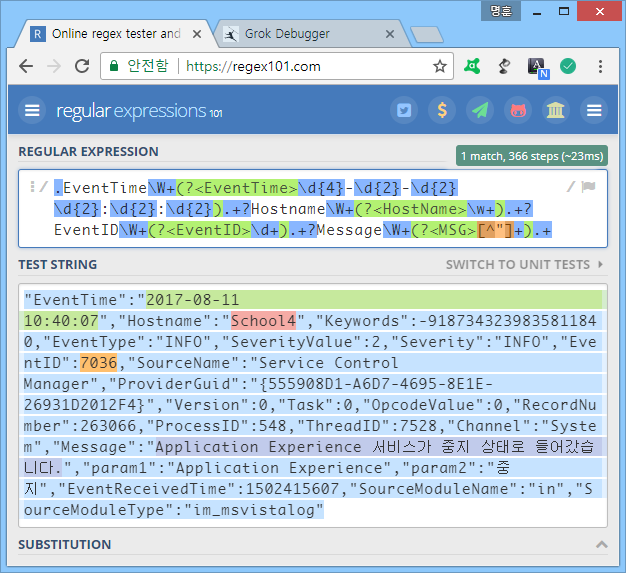
윈도우 이벤트 로그의 Elasticsearch 연동 시, winlogbeat를 이용하면 한글 인코딩같은 거 신경 안 써도 되고 정말 편하다. 특히 로그 필드 정규화는 이래도 되나 싶을 정도로 알아서 다 해준다. 이래저래 이벤트 로그는 다루기 참 편한 것 같다. Logparser만 있어도 거의 RDB처럼 분석할 수 있으니까. 그런데 nxlog 등을 통해 이미 이벤트 로그를
내 사회 생활의 시작은 2000년 4월이었다. 당시 한풀 꺾인 벤처 열풍에도 불구하고 꽤 많은 IT 벤처들이 있었는데, 그중에서도 확실한 수익 모델을 자랑하던 것이 IJ(인터넷 자키)란 신종 직업으로 이슈가 됐던 인터넷 성인방송국. * 인터넷 성인방송국에서는 지금 어떤 일들이 당시 나는 공짜 성인 만화 보는 재미에 빠져 있었다. 무슨 대단한 해킹씩이나
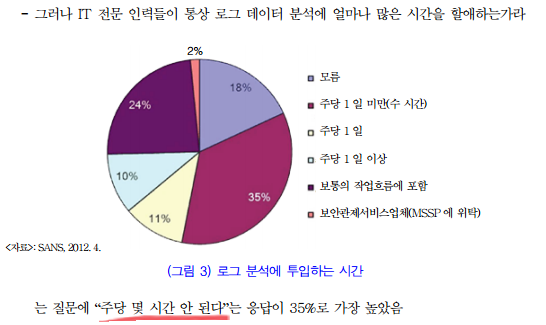
popit에 처음 글 올립니다. 저는 주로 IDS 등 네트워크 보안장비 로그 분석하는 일을 해왔구요. 앞으로 로그 분석이나 보안 관련된 개인적인 경험을 풀어볼까 합니다. 첫번째 주제는 '보안 분야의 로그 분석에 대한 인식'입니다. 지적 많이 해주시구요. 편의상 경어는 생략합니다. 어느 기관 강의하러 갔다가 생긴 일 좀 높으신 듯한 분과